Gestion des risques dans une entreprise : passer de la cartographie aux décisions
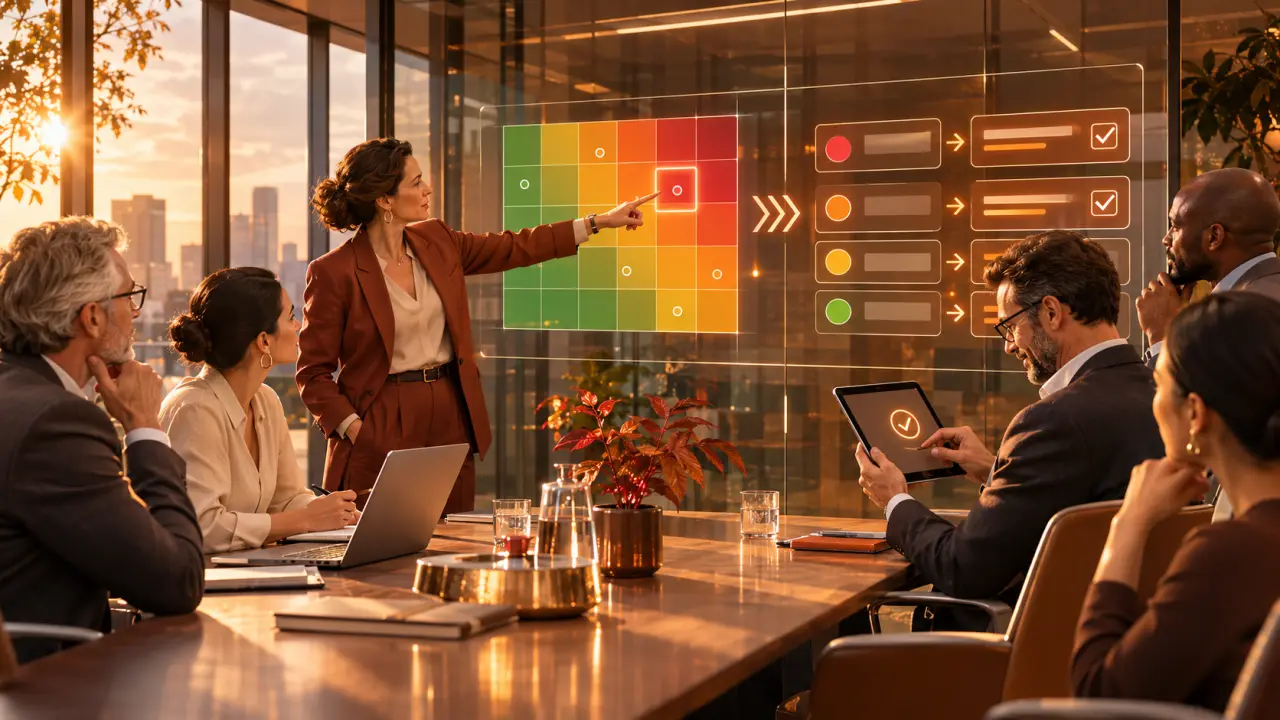
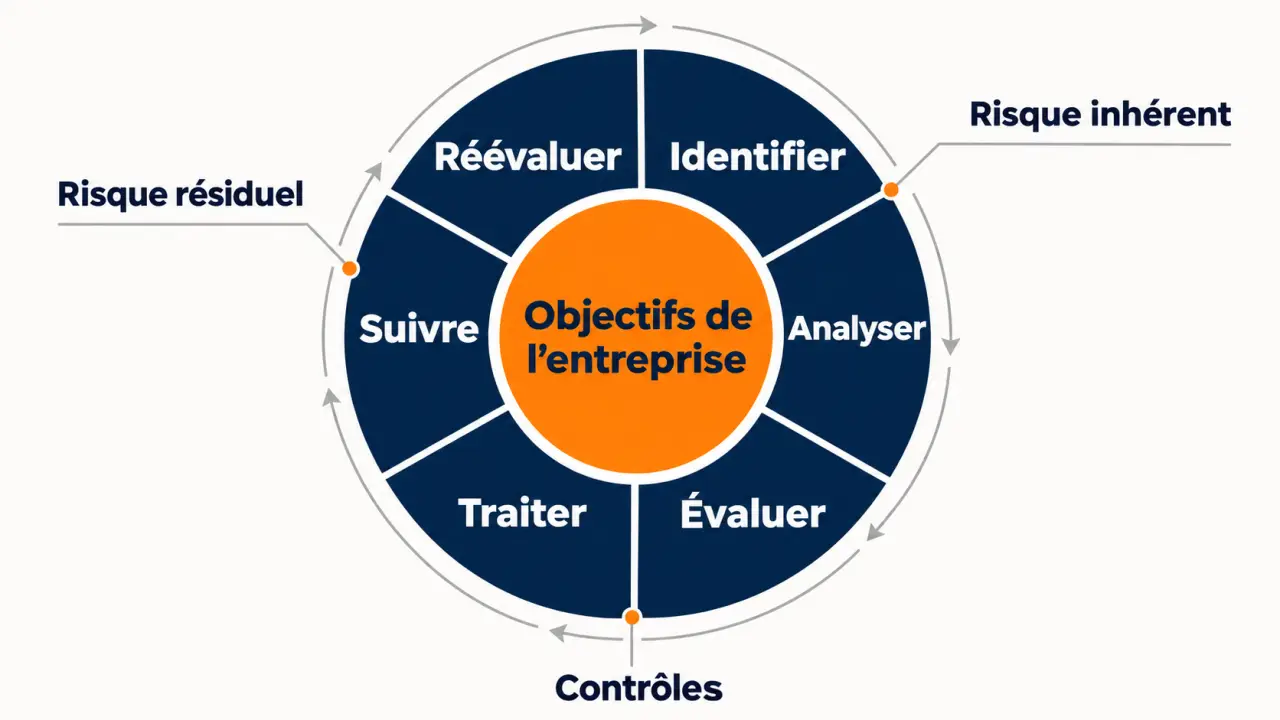
La gestion des risques dans une entreprise consiste à identifier les incertitudes qui peuvent affecter ses objectifs, à évaluer leurs conséquences et à décider des mesures adaptées. Elle suit une démarche continue : identifier, analyser, évaluer, traiter et suivre les risques. Son intérêt n’est pas de supprimer toute incertitude, mais de protéger les personnes, la trésorerie et l’activité tout en permettant des décisions éclairées.
Partir des objectifs de l’entreprise, pas d’une liste de menaces
Un risque n’a de sens que par rapport à un objectif : livrer à temps, préserver une marge, sécuriser des données ou développer un marché. Une menace est une cause potentielle de dommage ; un incident est un événement survenu. Le risque décrit l’effet possible de l’incertitude sur l’objectif. Celle-ci peut également ouvrir une opportunité, comme une nouvelle technologie dont les bénéfices doivent être mis en balance avec les difficultés d’intégration.
Testez vos connaissances sur la gestion des risques
Répondez aux six questions pour revoir les notions essentielles.
Notions à revoir :
Commencez par délimiter le périmètre : entreprise entière, site, projet ou processus critique. Précisez ensuite ce qui doit être protégé, sur quel horizon et avec quelles contraintes. Cette étape évite une cartographie exhaustive en apparence, mais inutilisable pour arbitrer les ressources.
La direction définit l’appétence au risque, c’est-à-dire le niveau de risque qu’elle est disposée à prendre pour atteindre ses objectifs. La tolérance précise les limites opérationnelles acceptables, par exemple une durée maximale d’interruption. Ces limites doivent rester compatibles avec les obligations légales : une entreprise ne peut pas décider d’accepter une non-conformité comme un simple choix économique.
La démarche relie ainsi stratégie, qualité et conformité. Le contrôle interne contribue à maîtriser les risques au quotidien ; l’audit évalue le fonctionnement du dispositif. Leur coordination évite de multiplier des contrôles redondants tout en laissant des angles morts.
Construire un registre à partir du travail réel
L’identification gagne à associer les équipes opérationnelles, les fonctions support et les responsables métiers. Croisez entretiens, incidents passés, réclamations, audits et observations de terrain. Les analyses SWOT et PESTEL peuvent élargir la réflexion aux enjeux stratégiques et aux évolutions externes, sans remplacer l’examen des processus.
- Financiers : impayés, tensions de trésorerie, variations de change.
- Opérationnels et humains : panne, erreur, accident, absence d’une compétence indispensable.
- Technologiques : cyberattaque, perte de données, indisponibilité informatique.
- Juridiques et réglementaires : non-conformité, litige, manquement contractuel.
- Stratégiques, environnementaux et réputationnels : dépendance commerciale, événement climatique, perte de confiance.
Décrivez chaque risque sous la forme cause, événement, conséquences. « Fournisseur fragile » reste vague ; « la défaillance du fournisseur unique interrompt l’approvisionnement et retarde les livraisons » permet d’agir. Examinez aussi les dépendances : une panne informatique peut bloquer simultanément les ventes, la production et la facturation.
Les habitudes ont leur patine : un contournement autrefois exceptionnel finit parfois par paraître normal. Lors des entretiens, demandez quelles tâches reposent sur un fichier personnel, une validation orale ou une seule personne expérimentée. Ces arrangements révèlent une fragilité souvent absente des procédures officielles. Les documenter permet de préserver le savoir-faire sans maintenir une dépendance invisible.
Consignez les résultats dans un registre commun. Pour chaque scénario, prévoyez les colonnes suivantes : objectif concerné, causes, conséquences, contrôles existants, cotation, responsable du risque, action, échéance et indicateur. Ce registre constitue la base de la cartographie et du suivi.
Choisir entre analyse qualitative et quantitative
L’analyse qualitative classe les risques selon des niveaux définis, par exemple faible, modéré ou élevé. Elle convient pour démarrer ou lorsque les données sont limitées. L’analyse quantitative estime des conséquences chiffrées, des probabilités ou des distributions à partir de données et d’hypothèses explicites. Elle aide à comparer des investissements, mais ne rend pas une estimation fiable par sa seule sophistication.
Des méthodes spécialisées peuvent compléter cette analyse : l’AMDEC examine les modes de défaillance, HACCP concerne la maîtrise des dangers en sécurité alimentaire, et EBIOS Risk Manager sert à analyser les risques numériques. Choisissez selon le besoin, le secteur et les compétences disponibles.
Utiliser une matrice probabilité-impact commune
Pour un exemple simple, attribuez à la probabilité et à l’impact une note de 1 à 3. Définissez chaque niveau avant la cotation, sur un horizon identique. L’impact doit intégrer les dimensions financières, opérationnelles et réputationnelles, mais aussi les conséquences humaines ou réglementaires pertinentes.
| Probabilité / Impact | Limité : 1 | Significatif : 2 | Majeur : 3 |
|---|---|---|---|
| Faible : 1 | 1 | 2 | 3 |
| Moyenne : 2 | 2 | 4 | 6 |
| Forte : 3 | 3 | 6 | 9 |
La criticité est ici le produit des deux notes. Les seuils de priorité restent à définir par l’entreprise : cette matrice illustrative n’est pas une règle universelle. Un événement rare aux conséquences catastrophiques peut nécessiter une action même si son score semble intermédiaire.
Distinguez le risque inhérent, évalué avant les mesures de maîtrise considérées, du risque résiduel, qui subsiste après leur application. Ne baissez pas une note parce qu’une procédure existe : vérifiez son application et son efficacité. La cartographie représente ensuite les risques selon leur probabilité et leur impact pour faciliter les arbitrages.
Transformer chaque priorité en action vérifiable
Le traitement repose sur quatre stratégies : éviter en renonçant à l’activité exposée ; réduire par la prévention ou la protection ; transférer certaines conséquences par contrat ou assurance ; accepter un risque résiduel documenté. Le transfert ne supprime ni toutes les conséquences ni les responsabilités de l’entreprise.
Comparez le coût des mesures, leur faisabilité et la réduction attendue du risque. Pour une dépendance fournisseur, qualifier une alternative peut être plus pertinent qu’augmenter systématiquement les stocks. Chaque décision doit préciser un responsable, une échéance, un budget ou des ressources, ainsi qu’une preuve d’efficacité attendue.
Prévoyez aussi la réaction à l’incident. Un plan de contingence décrit la réponse à un scénario précis ; le plan de continuité d’activité organise le maintien ou le rétablissement des fonctions essentielles. Coordonnées, solutions de repli et conditions de déclenchement doivent être testées, pas seulement archivées.
La direction valide les arbitrages ; chaque responsable métier reste propriétaire de ses risques. Le responsable risques coordonne la méthode, tandis que les collaborateurs signalent anomalies et incidents. Dans une PME, ces rôles peuvent être cumulés, mais les responsabilités doivent rester explicites.
Installer un suivi utile et un cadre adapté
Un tableau de bord doit montrer les risques résiduels prioritaires, les actions en retard et les alertes nécessitant une décision. Suivez notamment les incidents récurrents, les tests de restauration réussis ou la dépendance aux fournisseurs critiques. Associez chaque indicateur à un seuil et à une réponse prévue, plutôt que d’accumuler des mesures sans conséquence.
Organisez des revues annuelles ou semestrielles selon votre exposition, avec un suivi plus fréquent des risques critiques. Réévaluez également après un incident, une acquisition, un changement technique ou réglementaire. Encouragez les remontées sans recherche systématique de faute : les presque-accidents fournissent des enseignements précieux.
ISO 31000 propose des lignes directrices pour le management des risques ; elle ne constitue pas une certification d’entreprise. Les obligations applicables dépendent notamment du pays, du secteur et des activités. Le RGPD encadre les traitements de données personnelles ; l’AI Act prévoit des obligations relatives aux systèmes d’intelligence artificielle selon les situations et le calendrier applicable. Une cartographie ne remplace pas l’analyse juridique correspondante.
Un tableur partagé peut suffire au départ. Un logiciel de gestion des risques devient pertinent lorsque les validations, les contributeurs et la traçabilité se complexifient. Privilégiez alors les droits d’accès, l’historique, les alertes et l’export des données. L’outil doit soutenir les décisions et les échanges, jamais donner l’illusion que remplir des cases suffit à maîtriser les risques.